
Optimización de registros DNS en Cloudflare para reducir el TTFB
Cuando administras sitios de nicho, páginas transaccionales con Google AdSense o proyectos de SEO local hipersegmentados para clientes exigentes (como clínicas y restaurantes), la velocidad de carga deja de ser una métrica técnica para convertirse en un factor de rentabilidad pura[cite: 1]. Google premia la velocidad, los usuarios exigen inmediatez, y cada segundo de retraso disminuye la tasa de clics en los anuncios y desploma las conversiones.
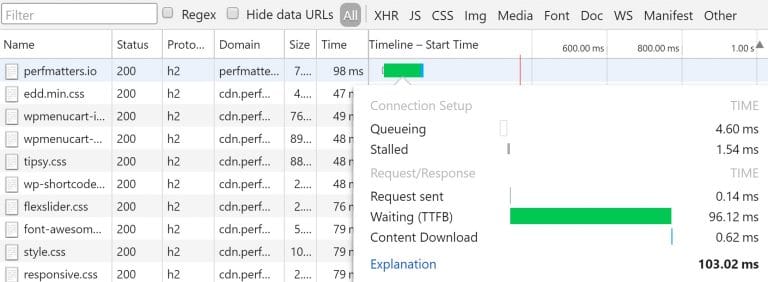
Una de las métricas más críticas y a menudo malinterpretadas dentro de las Core Web Vitals es el TTFB (Time to First Byte), o Tiempo hasta el Primer Byte. Muchos webmasters centran todos sus esfuerzos en optimizar imágenes o minificar CSS, olvidando que si el TTFB es lento, el navegador del usuario se queda literalmente en blanco esperando a que el servidor responda. Y el primer paso absoluto en esa cadena de respuesta no es el servidor web; es la resolución DNS.
En esta guía técnica y detallada, exploraremos cómo auditar, configurar y exprimir al máximo los registros DNS en Cloudflare para reducir el TTFB, garantizando que tu infraestructura base entregue el primer byte en milisegundos, impulsando así el rendimiento orgánico de tu red de sitios.
- 1. Entendiendo la relación entre DNS, Cloudflare y el TTFB
- 2. Limpieza y consolidación de Registros DNS
- 3. El estado de la nube proxy (Nube Naranja vs. Nube Gris)
- 4. CNAME Flattening: Acelerando resoluciones complejas
- 5. Prácticas complementarias en Cloudflare para mejorar el TTFB
- Conclusión: La resolución milimétrica
1. Entendiendo la relación entre DNS, Cloudflare y el TTFB
Antes de modificar configuraciones, es vital comprender qué ocurre exactamente cuando un usuario teclea tu dominio en el navegador.
- Búsqueda DNS (DNS Lookup): El navegador pregunta a los servidores DNS mundiales: "¿Cuál es la dirección IP numérica de mi-sitio-nicho.com?".
- Resolución y Conexión: Si usas los DNS por defecto de tu registrador de dominios (que suelen ser extremadamente lentos y sin enrutamiento global), esta búsqueda puede tardar entre 100 y 300 milisegundos.
- El TTFB comienza a contar: Una vez obtenida la IP, el navegador envía la petición HTTP al servidor, y comienza a cronometrar el TTFB hasta que recibe el primer byte de respuesta.
Si el DNS es lento, el proceso de conexión se retrasa, lo que afecta indirectamente al tiempo total de respuesta.
Por qué Cloudflare cambia las reglas del juego
Cloudflare no es solo un CDN (Content Delivery Network); es la red DNS Anycast más rápida del mundo (a menudo superando a Google Public DNS). Anycast significa que cuando un usuario en Madrid busca tu web, la petición DNS se resuelve en el centro de datos de Cloudflare en Madrid, no en el servidor original donde alojas tu web (que podría estar en Estados Unidos o Alemania). Esto elimina la latencia geográfica de la resolución DNS casi por completo.
2. Limpieza y consolidación de Registros DNS
El error más común al añadir un dominio a Cloudflare (especialmente si lo migras desde un panel como cPanel) es permitir que Cloudflare copie ciegamente docenas de registros DNS antiguos o innecesarios. Un archivo de zona DNS sobrecargado aumenta la probabilidad de conflictos y retrasos en la resolución.
La regla del minimalismo DNS
Un dominio eficiente orientado a servir contenido web solo necesita un puñado de registros estrictamente necesarios. Entra en tu panel de Cloudflare, selecciona tu dominio y ve a la pestaña DNS > Registros.
- Registros A principales: Solo deberías tener un registro
Aapuntando tu dominio principal (ejemplo.com) a la IP IPv4 de tu servidor, y un registroCNAMEpara el aliaswwwapuntando al dominio principal. - Eliminación de basura: Borra cualquier registro
AoCNAMEobsoleto comoftp,cpanel,webmailowebdisksi no los utilizas activamente. Estos subdominios, si están expuestos, pueden ser escaneados por bots maliciosos, consumiendo recursos y ralentizando las respuestas generales. - Activación de IPv6 (Registros AAAA): Si tu servidor de alojamiento web soporta IPv6 (lo cual es altamente recomendable hoy en día), asegúrate de tener el registro
AAAAcorrespondiente. La resolución a través de IPv6 suele ser ligeramente más rápida y eficiente a nivel de enrutamiento en dispositivos móviles modernos, reduciendo el tiempo de conexión inicial.
3. El estado de la nube proxy (Nube Naranja vs. Nube Gris)
La característica central de Cloudflare es el proxy inverso (representado por el icono de la nube en la lista de registros DNS). Entender cuándo activarlo y cuándo apagarlo es vital para el TTFB.
- Nube Naranja (Proxy Activado): Todo el tráfico HTTP/HTTPS pasa primero por la red global de Cloudflare antes de llegar a tu servidor. Cloudflare detiene ataques DDoS, aplica reglas de firewall y sirve la caché estática.
- Nube Gris (Solo DNS): Cloudflare actúa únicamente como un servicio rápido de resolución de nombres. El tráfico va directamente de la IP del usuario a la IP de tu servidor, sin pasar por los filtros de seguridad ni la caché de Cloudflare.
Estrategia para el TTFB Óptimo:
Para el registro principal A (tu sitio web), la nube debe estar estrictamente en naranja. Esto permite que Cloudflare mantenga conexiones abiertas (keep-alive) con tu servidor de origen y aplique el enrutamiento inteligente (Argo Smart Routing, si lo tienes contratado).
Sin embargo, para subdominios críticos del sistema o integraciones externas, la nube naranja puede ser contraproducente. Por ejemplo, si tienes un registro para enviar correos electrónicos masivos, automatizaciones locales o conexiones SSH directas al servidor, estos registros siempre deben estar en Nube Gris, ya que el proxy web de Cloudflare no está diseñado para manejar eficientemente este tipo de protocolos crudos y podría aumentar la latencia o directamente bloquear la conexión.
4. CNAME Flattening: Acelerando resoluciones complejas
En infraestructuras web modernas (especialmente en despliegues estáticos, plataformas SaaS o redes de nicho complejas), es común utilizar registros CNAME en la raíz del dominio (el @) apuntando a un balanceador de carga o a un servicio de plataforma.
El problema es que la especificación original del protocolo DNS prohíbe que un registro CNAME coexista con otros registros (como MX o TXT) en la raíz del dominio. Además, las búsquedas CNAME encadenadas (cuando un CNAME apunta a otro CNAME que finalmente apunta a una IP) incrementan drásticamente los milisegundos de resolución DNS.
La solución de Cloudflare: CNAME Flattening (Aplanamiento)
Cloudflare resuelve este cuello de botella internamente de forma automática. Cuando un navegador consulta el CNAME en la raíz, la red DNS de Cloudflare sigue la cadena de forma instantánea dentro de sus propios servidores y devuelve directamente la dirección IP final al navegador.
Para asegurar que esto funciona correctamente:
- En el panel DNS, asegúrate de que estás aprovechando el aplanamiento si usas servicios externos.
- Al devolver un registro
Ade forma virtual, ahorras al usuario un salto de ida y vuelta (RTT - Round Trip Time), recortando entre 20 y 50 milisegundos del proceso inicial de conexión antes de que empiece a contar el TTFB web.
5. Prácticas complementarias en Cloudflare para mejorar el TTFB
Optimizar la tabla de registros DNS garantiza la conexión más rápida posible. Sin embargo, para que el TTFB baje de la codiciada barrera de los 200ms a nivel global, debes complementar la configuración DNS con reglas de enrutamiento y caché en la misma plataforma.
Apollo (APO) para WordPress
Si tus nichos están construidos en WordPress, el APO (Automatic Platform Optimization) de Cloudflare es la inversión de 5$ al mes más rentable que puedes hacer. Mientras que un plugin de caché local ayuda, APO almacena copias HTML completas de tus páginas dinámicas directamente en los nodos de borde (Edge servers) de la red Anycast de Cloudflare.
El resultado: cuando alguien en México busca un artículo, no tiene que esperar a que tu servidor en España ejecute PHP, consulte la base de datos y cruce el Atlántico. El TTFB pasa instantáneamente de 600ms a menos de 50ms, sirviendo el HTML desde el nodo de Ciudad de México.
TLS 1.3 y Early Hints
La negociación de seguridad SSL/TLS también consume tiempo antes de que se envíe el primer byte (TTFB).
- Ve a SSL/TLS > Edge Certificates en Cloudflare.
- Asegúrate de que la versión TLS 1.3 está activada. Esta versión reduce el protocolo de enlace (handshake) a un solo viaje, lo que acelera enormemente la conexión segura inicial.
- Activa Early Hints. Esta función permite a Cloudflare enviar una instrucción rápida al navegador indicándole qué recursos estáticos (CSS, fuentes) puede empezar a precargar incluso antes de que el servidor termine de generar el documento HTML completo. Esto no reduce el TTFB matemático del documento HTML, pero acelera drásticamente el renderizado visual y mejora el LCP (Largest Contentful Paint).
Conclusión: La resolución milimétrica
En mercados locales B2B o en el SEO programático para AdSense, la paciencia del usuario es cero[cite: 1]. La optimización técnica de los registros DNS en Cloudflare es una labor de limpieza y precisión quirúrgica.
Eliminar registros basura, comprender cuándo utilizar el proxy (nube naranja), aprovechar el aplanamiento de CNAMEs y adoptar estándares de seguridad rápidos como TLS 1.3 aseguran que tu embudo técnico esté completamente libre de fricción. Al garantizar que el proceso de resolución de dominio sea microscópicamente corto, le das a tu servidor la mayor ventana de tiempo posible para procesar la petición y devolver un TTFB impecable, cimentando una experiencia de usuario estelar y enviando señales de autoridad innegables a los motores de búsqueda.
Si quieres conocer otros artículos parecidos a Optimización de registros DNS en Cloudflare para reducir el TTFB puedes visitar la categoría DNS y Redes.
Entradas Relacionadas